

Los diagramas de casos de uso sirven como un plano fundamental para comprender el comportamiento del sistema y las interacciones de los usuarios. Cierran la brecha entre los requisitos abstractos y la funcionalidad concreta del sistema. Sin embargo, el camino desde el concepto hasta el diagrama a menudo contiene trampas ocultas. Las malas decisiones de diseño pueden llevar a malentendidos, expansión del alcance y errores de desarrollo. Esta guía detalla los errores estructurales y semánticos que ocurren con frecuencia durante la fase de modelado.
🤔 Comprender el propósito del modelado de casos de uso
Antes de adentrarse en los errores, es esencial reafirmar la intención de un diagrama de casos de uso. El diagrama captura los requisitos funcionales desde la perspectiva de un observador externo. Responde a la pregunta: “¿Qué puede hacer el sistema?” para un usuario o actor específico. No es un diagrama de flujo, ni tampoco una máquina de estados. Se centra en la interacción entre el límite del sistema y los actores.
Cuando los diseñadores pierden de vista este propósito, el diagrama se vuelve desordenado y poco útil. El objetivo es la claridad, no la exhaustividad de cada solo clic. Un diagrama bien estructurado actúa como una herramienta de comunicación para las partes interesadas, desarrolladores y probadores. Asegura que todos estén de acuerdo sobre el alcance del sistema antes de escribir una sola línea de código.
👥 Error 1: Confundir actores con roles de usuario
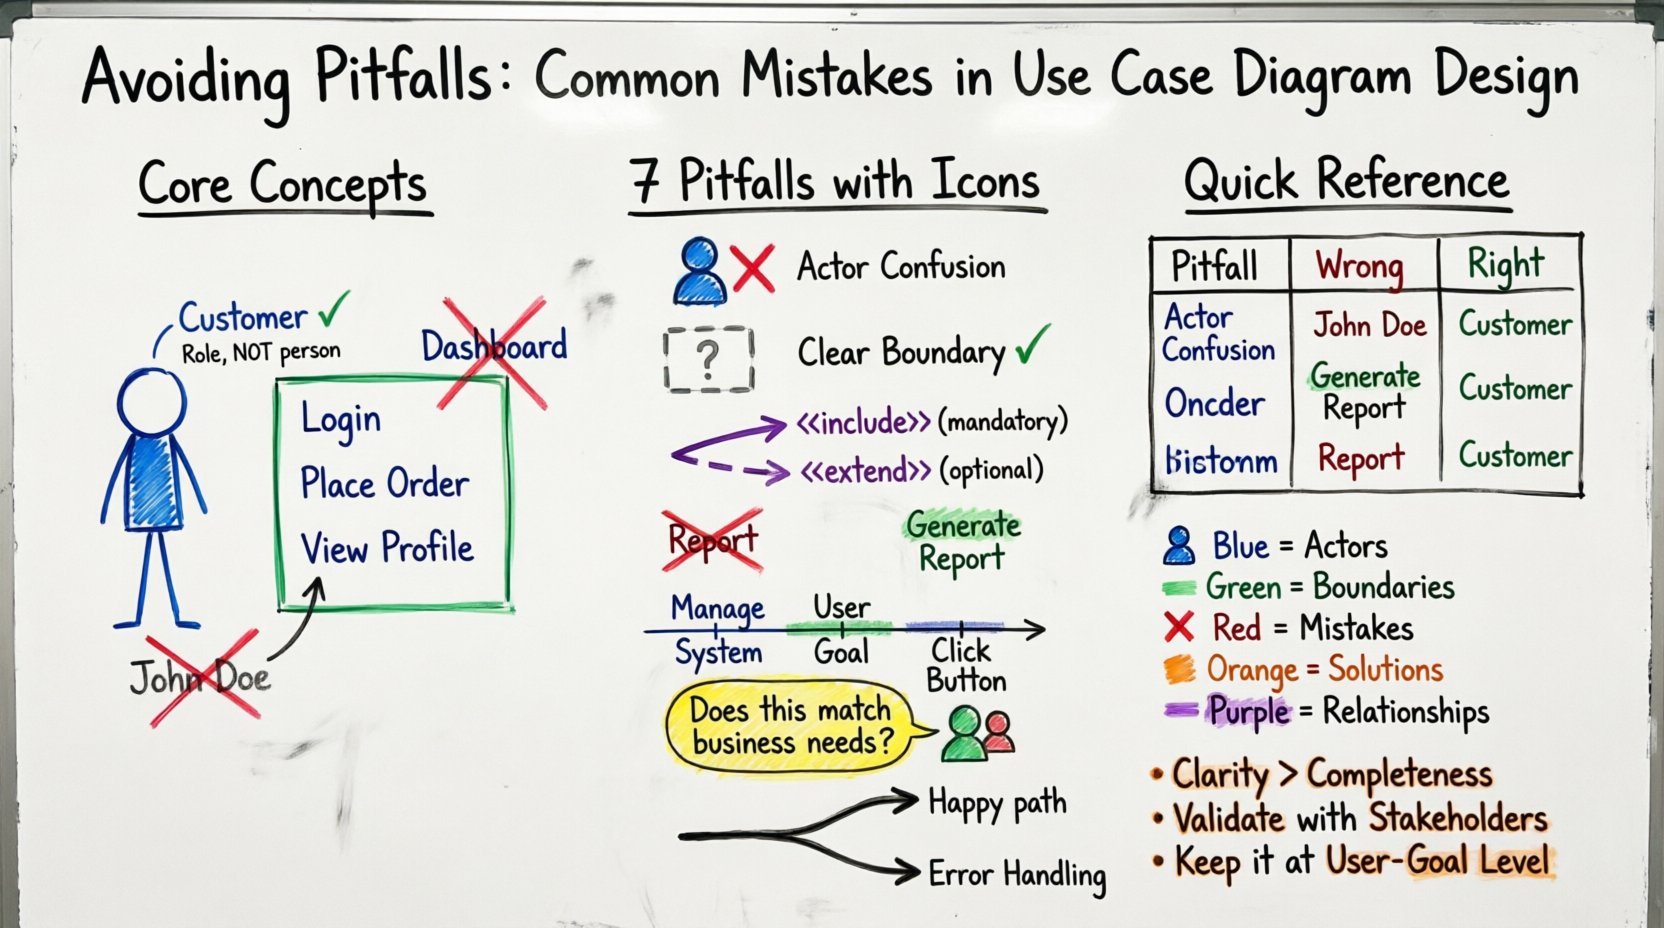
Uno de los errores más extendidos involucra la definición de un Actor. Un Actor representa un rol desempeñado por una entidad que interactúa con el sistema. Esta entidad puede ser una persona, un sistema externo o un dispositivo de hardware. No es una persona específica ni una herramienta de software.
- Persona frente a rol:No etiquete un actor como “Juan Pérez”. En su lugar, utilice el rol, como “Cliente” o “Administrador”. Los roles definen los permisos y las interacciones requeridos, no la identidad individual.
- Sistemas externos:Los desarrolladores a menudo olvidan que los servicios externos actúan como actores. Si el sistema envía datos a una pasarela de pago, esa pasarela es un actor externo. Inicia o recibe datos, cumpliendo con la definición de un actor.
- Dispositivos de hardware:En escenarios de IoT, un sensor o un teléfono móvil puede ser un actor. Si el sistema depende de datos de un dispositivo específico, ese dispositivo es un punto de interacción distinto.
Cuando un actor se define incorrectamente, el límite del sistema se vuelve difuso. El diagrama podría sugerir que una persona específica tiene acceso a funciones que deberían reservarse para un rol, o podría omitir por completo dependencias externas críticas.
🚧 Error 2: No definir los límites del sistema
El límite del sistema es el recuadro que encierra los casos de uso. Todo lo que está dentro del recuadro es parte del sistema. Todo lo que está fuera es el entorno. Un fallo común es dibujar este límite de manera inconsistente u omitirlo por completo.
Sin un límite claro, las partes interesadas no pueden determinar qué está dentro del alcance del proyecto y qué es externo. Esto conduce al fenómeno de “expansión del alcance” durante el desarrollo.
- Consistencia:Asegúrese de que cada caso de uso esté claramente dentro del recuadro. Si un caso de uso está fuera, no es una función del sistema, sino una función del actor.
- Definición del alcance:El límite define la responsabilidad del equipo de desarrollo. Si una función está fuera del límite, el sistema simplemente se interconecta con otro sistema para lograrla.
- Claridad:Utilice una línea o color distinto para diferenciar el límite. Debe ser visualmente obvio dónde termina el sistema y dónde comienza el actor.
Imagínese un diagrama donde el caso de uso “Procesar pago” está fuera del recuadro del sistema. Esto implica que el sistema no procesa el pago, sino que el usuario lo hace manualmente. Si el sistema realmente maneja la llamada a la API, el caso de uso debe estar dentro. Esta distinción es vital para asignar la lógica a la capa correcta de la aplicación.
🔗 Error 3: Mal uso de las relaciones
Las conexiones entre elementos definen la lógica del sistema. El mal uso de relaciones como Asociación, Incluir y Extender es una fuente frecuente de confusión. Cada relación tiene un significado semántico específico.
Asociación frente a comunicación
Una Asociación representa un enlace donde fluye la información entre el actor y el caso de uso. Es la conexión básica. Implica que el actor inicia el caso de uso o que el caso de uso envía información al actor. No implica una secuencia de eventos.
Relaciones de inclusión
El <
- Ejemplo: «Iniciar sesión» suele incluirse en «Realizar pedido» y «Ver perfil». El sistema requiere autenticación antes de que se produzcan estas acciones.
- Cuándo evitarlo: No utilice «include»
para comportamientos opcionales o lógica de ramificación.
Relaciones «extend»
La relación «extend»
- Ejemplo: «Generar informe» es el caso de uso base. «Enviar informe por correo» es la extensión. El informe se genera de todos modos, pero enviarlo por correo es opcional.
- Dirección: La flecha apunta desde el caso de uso que extiende hacia el caso de uso base. Esto suele ser contraintuitivo y requiere atención cuidadosa.
📝 Error 4: Convenciones de nomenclatura deficientes
Las etiquetas en su diagrama son la forma principal en que las partes interesadas leen el modelo. Si las etiquetas son vagas, el modelo no cumple su propósito de comunicación. Los nombres de los casos de uso deben seguir una estructura estricta verbo-sustantivo.
- Formato verbo-sustantivo: Cada nombre de caso de uso debe comenzar con un verbo. «Ver panel» es mejor que «Panel». «Enviar formulario» es mejor que «Formulario». Esto implica acción e intención.
- Consistencia: Si utiliza «Iniciar sesión» en un lugar, no cambie a «Acceder» en otro. Estandarice la terminología en todo el diagrama.
- Nivel de detalle: Evite nombres excesivamente técnicos. «Guardar datos en la base de datos» es un detalle de implementación del sistema, no un objetivo del usuario. «Guardar documento» es el nombre correcto del caso de uso.
- Unicidad: Asegúrese de que ningún par de casos de uso tenga el mismo nombre. Si lo tienen, representan la misma funcionalidad y deben fusionarse.
🧩 Error 5: Granularidad incorrecta
La granularidad se refiere al nivel de detalle de los casos de uso. Los diagramas suelen sufrir por ser demasiado de alto nivel o demasiado de bajo nivel.
Demasiado de alto nivel (macro)
Cuando los casos de uso son demasiado amplios, pierden significado. Un caso de uso llamado «Gestionar sistema» es inútil. Cubre todo, desde iniciar sesión hasta eliminar un usuario. Esto hace imposible estimar el esfuerzo o comprender los requisitos específicos.
Demasiado de bajo nivel (micro)
Cuando los casos de uso son demasiado específicos, el diagrama se convierte en un diagrama de flujo de clics. Un caso de uso llamado «Hacer clic en el botón A» es una interacción de interfaz de usuario, no un requisito funcional. Esto satura el diagrama y oculta el valor empresarial real.
La granularidad correcta es el objetivo del usuario. ¿Cuál es la unidad más pequeña de funcionalidad que aporta valor al actor? Esto suele denominarse nivel «Objetivo del usuario».
📊 Tabla comparativa de errores comunes
| Trampa | Enfoque incorrecto | Enfoque correcto |
|---|---|---|
| Definición de actor | Etiquetar a una persona específica (por ejemplo, “Alice”) | Etiquetar un rol (por ejemplo, “Usuario registrado”) |
| Límite del sistema | Líneas superpuestas o caja faltante | Caja clara y distinta que englobe todas las funciones |
| Relaciones | Usar Incluir para pasos opcionales | Usar Extender para pasos opcionales, Incluir para obligatorios |
| Nomenclatura | Solo frases nominales (por ejemplo, “Informe”) | Frases verbo-nominales (por ejemplo, “Generar informe”) |
| Granularidad | Clics en la interfaz de usuario (por ejemplo, “Hacer clic en Guardar”) | Objetivos del usuario (por ejemplo, “Guardar documento”) |
| Sistemas externos | Ignorar servicios de terceros | Tratar las APIs/Servicios como actores |
🔍 Error 6: Ignorar el “Por qué” (Validación)
Un diagrama que es técnicamente correcto pero irrelevante para el negocio es un fracaso. Los diseñadores a menudo se centran en la sintaxis (líneas, cajas, etiquetas) y descuidan la validación con las partes interesadas.
La validación asegura que el diagrama refleje la realidad. Sin ella, el equipo podría desarrollar funciones que nadie use. El proceso implica recorrer el diagrama con el cliente o el propietario del producto.
- Recorridos: Revisar cada caso de uso para confirmar que se alinea con las necesidades del negocio.
- Interacciones faltantes: Preguntar a la parte interesada si hay alguna tarea crítica que falte en el diagrama.
- Verificación de complejidad:Asegúrese de que el diagrama no sea tan complejo que un nuevo desarrollador no pueda comprenderlo en 15 minutos.
- Bucle de retroalimentación:Trate el diagrama como un documento vivo. Actualícelo cuando cambien los requisitos, en lugar de tratarlo como un artefacto estático.
🛠️ Integridad estructural y mantenimiento
Mantener la integridad del diagrama con el tiempo es crucial. A medida que el sistema evoluciona, el diagrama debe evolucionar con él. Un diagrama desactualizado es peor que no tener ningún diagrama, porque genera una falsa confianza.
Consistencia en la notación
Asegúrese de que la notación se mantenga consistente a lo largo del proyecto. Si utiliza un símbolo específico para un sistema externo, no cambie a uno diferente a mitad del proyecto. La consistencia reduce la carga cognitiva para cualquier persona que lea el modelo.
Vinculación con los requisitos
Aunque no siempre forma parte del diagrama visual en sí, vincular los casos de uso a identificadores de requisitos específicos es una mejor práctica. Esta trazabilidad le permite verificar que cada requisito tiene una representación visual correspondiente y viceversa. Ayuda en el análisis de impacto cuando un requisito cambia.
Control de versiones
Al igual que el código, los diagramas deben tener versión. Los cambios en la arquitectura del sistema deben ser rastreados. Esto evita confusiones sobre qué versión del diagrama se utilizó para construir una versión específica del producto.
🔄 Error 7: Pasar por alto los flujos alternativos
Los diagramas de casos de uso muestran principalmente el camino feliz. Sin embargo, confiar únicamente en el camino feliz puede llevar a una falsa sensación de seguridad en cuanto al manejo de errores. Aunque el diagrama en sí no muestra los flujos de error, el diseño de los casos de uso debe tenerlos en cuenta.
Si un caso de uso se llama ‘Procesar transacción’, implica éxito. Si la transacción falla, el sistema debe manejar ese estado. Aunque la lógica de manejo de errores pertenece a la Especificación del Caso de Uso (descripción textual), el diagrama debe reconocer que el caso de uso existe.
- Estados de fallo explícitos:Considere si se necesitan casos de uso distintos para el manejo de errores, como ‘Manejar rechazo de pago’.
- Resiliencia del sistema:Asegúrese de que el diagrama refleje que el sistema puede recuperarse de errores, no solo continuar.
- Retroalimentación del actor:Asegúrese de que el diagrama muestre que el actor recibe retroalimentación en caso de fallo.
🚀 Avanzando con calidad
Diseñar un diagrama de casos de uso robusto requiere disciplina y atención al detalle. No se trata simplemente de dibujar cajas y líneas. Se trata de definir el contrato entre el usuario y el software. Al evitar las trampas comunes descritas en esta guía, los equipos pueden asegurar que sus modelos sean precisos, mantenibles y valiosos.
Enfoquese en los actores, respete el límite del sistema y utilice las relaciones con precisión. Mantenga los nombres claros y la granularidad adecuada. Valide regularmente el modelo con las partes interesadas para asegurar que siga alineado con los objetivos comerciales. Cuando se aplican estos principios, el diagrama de casos de uso se convierte en una herramienta poderosa para el éxito del software en lugar de una fuente de confusión.
Recuerde que el objetivo es la comunicación. Si el diagrama no puede ser comprendido por el equipo, ha fallado. La simplicidad y la claridad deben tener siempre prioridad sobre la complejidad y el exhibicionismo técnico. Al adherirse a estos estándares, contribuye a un proceso de desarrollo que sea eficiente, transparente y alineado con las necesidades del usuario.
Revise continuamente sus diagramas según estos criterios. A medida que los proyectos crecen, aumenta la tentación de añadir complejidad. Resista este impulso. Un diagrama limpio y simple es siempre superior a uno complejo y lleno de funciones que nadie puede leer. Priorice la experiencia de usuario del propio diagrama, asegurándose de que sirva a las personas que dependen de él para construir el producto.